WebBrain travaille dans votre session déjà connectée ; traitez cet accès avec prudence.
L'agent voit et utilise les mêmes sites web que vous. Les modes, la revue des plans et les autorisations par site réduisent les risques, mais vous restez responsable de l'invite, de la destination et du résultat.
Les modes définissent le type de travail
Utilisez Ask dès que la lecture suffit ; passez à Act seulement quand le résultat exige de modifier une page ; réservez Dev au développement et au dépannage web, pas pour « rendre plus intelligent un modèle faible ».
Les autorisations portent sur des capacités précises
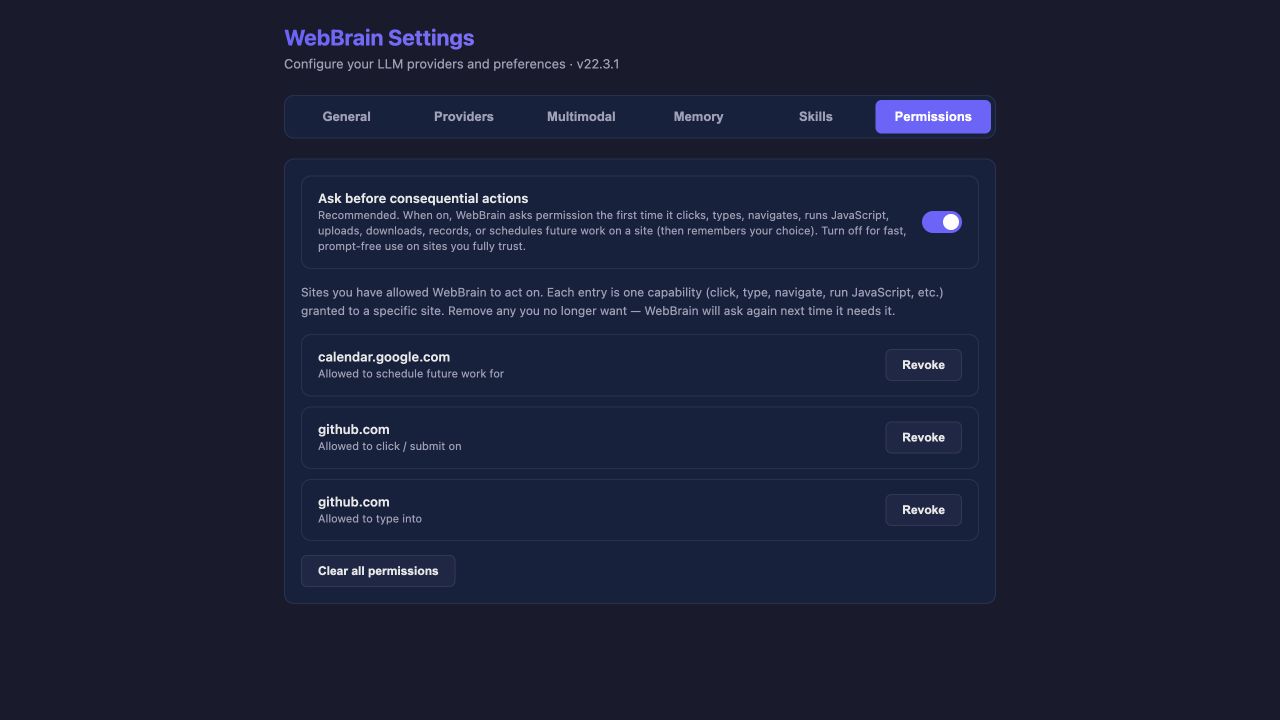
Avant une action à conséquences, WebBrain peut vous demander d'autoriser une fois, d'autoriser toujours cette capacité sur ce site, ou de refuser. L'enregistrement conservé est une paire explicite site + capacité.
| Choix | Quand l'utiliser | Ce qui se passe ensuite |
|---|---|---|
| Autoriser une fois | L'action est raisonnable, mais vous ne voulez pas d'autorisation permanente. | WebBrain redemandera la prochaine fois que cette capacité sera nécessaire. |
| Toujours autoriser | Vous faites confiance à ce site et répétez le même type d'action. | L'enregistrement « site + capacité » apparaît sur la page des autorisations. |
| Ne pas autoriser | L'action, la destination ou le moment est incorrect. | L'action est bloquée ; vous gardez la maîtrise de l'exécution en cours. |
Le contenu des pages est non fiable, même sur un site familier
Une page peut contenir du texte conçu pour manipuler un agent d'IA. WebBrain encapsule le contenu issu des pages comme des données non fiables et limite la portée des actions par les modes et les autorisations ; ces défenses réduisent les risques sans garantir la sécurité de tous les modèles ni de toutes les pages.
- Arrêtez l'agent dès qu'il suit des instructions que vous n'avez pas données.
- Soyez particulièrement prudent sur les pages de santé, de finances, de rencontres, de comptes privés et de travail interne.
- Vérifiez la destination et les valeurs du formulaire avant toute soumission.
- Ne laissez pas le mode Act travailler sans surveillance sur des pages que des inconnus peuvent modifier.
Le fournisseur actif reçoit la conversation et le contenu des pages nécessaires à la tâche. Choisissez un fournisseur dont vous acceptez les conditions de confidentialité et le fonctionnement.
Deux options de substitution faciles à confondre
| Substitution | Portée | Ce qui change |
|---|---|---|
/allow-api | Conversation en cours | Autorise les requêtes réseau d'écriture (POST, PUT, PATCH, DELETE) ; effacées à la réinitialisation, sans renoncer à toutes les autres autorisations. |
/dangerously-skip-permissions | Global, jusqu'à réactivation | Désactive « Demander avant les actions à conséquences » pour tous les sites et toutes les capacités. |
Si un seul site et un seul type d'action méritent votre confiance, accordez cette capacité dans la demande d'autorisation normale ; ne désactivez pas la barrière globale pour économiser une confirmation.
Quelles données restent dans le navigateur, et lesquelles peuvent en sortir
| Donnée | Lieu de stockage | Envoi quand |
|---|---|---|
| Historique de discussion | Stockage local du navigateur / IndexedDB | À l'exécution, le contexte de conversation pertinent est envoyé au fournisseur LLM actif. |
| Réglages du fournisseur et clés API | Stockage local du navigateur, en clair | Les clés sont envoyées au fournisseur concerné pour l'authentification. |
| Remplissage automatique du profil | Stockage local du navigateur, en clair | Une fois activé, envoyé comme contexte de prompt système au fournisseur actif. |
| Mémoire utilisateur | Stockage local du navigateur, en clair | Les enregistrements actifs sont envoyés comme contexte de prompt système. |
| Traces et captures d'écran | IndexedDB local quand le suivi est activé | Le traceur ne téléverse rien ; l'exportation crée un fichier local. |
| Synchronisation chiffrée dans le nuage | Copie chiffrée opaque dans le nuage et données locales | Les clés, le profil et la mémoire pris en charge sont chiffrés avant l'envoi ; le mot de passe de synchronisation n'est jamais envoyé ni stocké. |
Les tâches programmées méritent des réglages par défaut plus stricts
Une tâche programmée peut s'exécuter quand vous ne regardez pas. Laissez « Confirmer les actions à conséquences des tâches programmées » activé. L'invite doit préciser l'URL cible, le moment, le résultat attendu et les conditions d'arrêt.
« À 9 h, ouvre ce tableau de bord, lis le nouvel état et résume-le. Ne soumets, n'approuve ni ne modifie rien. » Les limites comptent autant que la tâche.
Avant une exécution Act importante
- Confirmez le fournisseur et le modèle actifs.
- Utilisez une nouvelle conversation pour une tâche au périmètre clair.
- Gardez la revue des plans et la barrière d'autorisation activées.
- Nommez les actions que l'agent ne doit pas effectuer.
- Restez disponible pour les demandes d'autorisation et de clarification.
- Arrêtez-vous en cas de navigation inattendue, de traitement d'identifiants ou de répétition.
- Vérifiez le résultat réel ; ne vous fiez pas au seul résumé final.