WebBrain trabaja dentro de tu sesión iniciada, así que trata su acceso con precaución.
El agente ve y usa los mismos sitios web que tú. Los modos, la revisión del plan y los permisos por sitio reducen el riesgo, pero sigues siendo responsable del prompt, del destino y del resultado.
Los modos definen el tipo de trabajo
Usa Ask para lo que pueda resolverse leyendo; pasa a Act solo cuando haya que cambiar la página; reserva Dev para el desarrollo web y la resolución de problemas, no para «hacer más listo a un modelo débil».
Los permisos se aplican a capacidades concretas
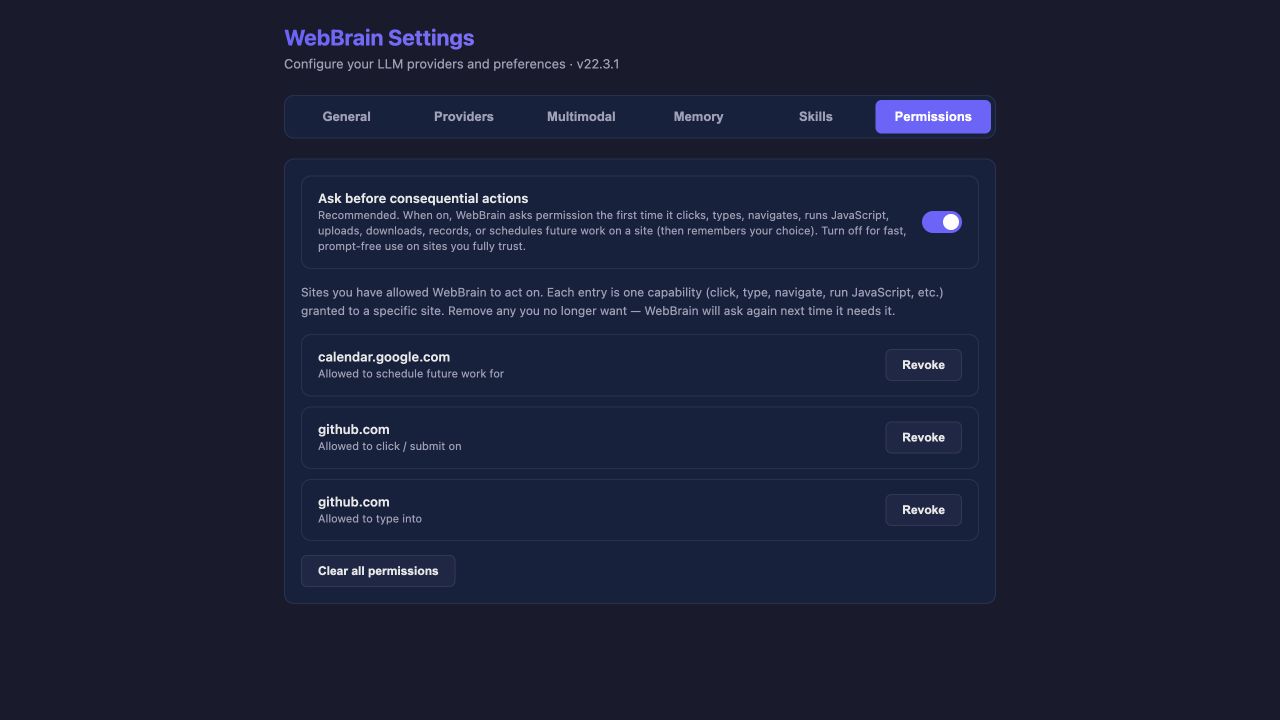
Antes de una acción con consecuencias, WebBrain puede preguntarte si permitir una vez, permitir siempre esa capacidad en ese sitio o no permitir. El registro permanente es una combinación explícita sitio + capacidad.
| Opción | Cuándo usarla | Qué ocurre después |
|---|---|---|
| Permitir una vez | La acción es razonable, pero no quieres un permiso permanente. | Se volverá a preguntar la próxima vez que se necesite esa capacidad. |
| Permitir siempre | Confías en ese sitio y repites el mismo tipo de operación. | El registro «sitio + capacidad» aparece en la página de permisos. |
| No permitir | La acción, el destino o el momento no son correctos. | La acción se bloquea y sigues controlando la ejecución. |
El contenido de las páginas no es de confianza, aunque el sitio te resulte familiar
Una página puede contener texto pensado para manipular a los agentes de IA. WebBrain envuelve el contenido procedente de las páginas como datos no confiables y limita el alcance de las acciones con modos y permisos; estas defensas reducen el riesgo, pero no garantizan la seguridad de todos los modelos y páginas.
- Detente si el agente empieza a seguir instrucciones que tú no diste.
- Ten especial cuidado con páginas de salud, finanzas, citas, cuentas privadas y trabajo interno.
- Revisa la dirección de destino y los valores del formulario antes de enviar.
- No dejes que el modo Act trabaje sin supervisión en páginas que los desconocidos pueden editar.
El proveedor actual recibe la conversación y el contenido de las páginas que la tarea necesita. Elige un proveedor cuyas condiciones de privacidad y funcionamiento aceptes.
Dos anulaciones fáciles de confundir
| Anulación | Alcance | Qué cambia |
|---|---|---|
/allow-api | Conversación actual | Permite peticiones de red de escritura (POST, PUT, PATCH, DELETE); se borran al reiniciar y no renuncian a los demás permisos. |
/dangerously-skip-permissions | Global, hasta volver a activarlo | Desactiva «Preguntar antes de acciones con consecuencias» en todos los sitios y capacidades. |
Si solo confías en un tipo de operación de un sitio, concede esa capacidad en el aviso de permiso normal; no desactives la barrera global por ahorrar una confirmación.
Qué datos se quedan en el navegador y cuáles pueden salir
| Dato | Dónde se almacena | Cuándo se envía |
|---|---|---|
| Historial de chat | Almacenamiento local del navegador / IndexedDB | Durante la ejecución, el contexto relevante de la conversación se envía al proveedor LLM actual. |
| Ajustes del proveedor y claves API | Almacenamiento local del navegador, en texto plano | Las claves se envían al proveedor correspondiente para autenticar. |
| Relleno automático del perfil | Almacenamiento local del navegador, en texto plano | Cuando está activado, se envía como contexto del prompt del sistema al proveedor actual. |
| Memoria del usuario | Almacenamiento local del navegador, en texto plano | Los registros activos se envían como contexto del prompt del sistema. |
| Trazas y capturas | IndexedDB local cuando el rastreo está activado | El grabador de trazas no sube nada; la exportación genera un archivo local. |
| Sincronización cifrada en la nube | Copia cifrada opaca en la nube más datos locales | Las claves, el perfil y la memoria compatibles se cifran antes de subirse; la contraseña de sincronización nunca se envía ni se almacena. |
Las tareas programadas merecen valores por defecto más estrictos
Una tarea programada puede ejecutarse mientras no miras. Mantén activado «Confirmar acciones con consecuencias en tareas programadas». El prompt debe dejar claros la URL de destino, la hora, el resultado esperado y las condiciones de parada.
«A las 9:00, abre este panel, lee el estado nuevo y resúmelo. No envíes, apruebes ni edites nada.» Los límites importan tanto como la tarea.
Antes de una ejecución Act importante
- Confirma el proveedor y el modelo actuales.
- Usa una conversación nueva para una tarea bien delimitada.
- Mantén activas la revisión del plan y la barrera de permisos.
- Escribe las acciones que el agente no debe realizar.
- Estate disponible para los avisos de permiso y aclaración.
- Detente ante navegaciones inesperadas, manejo de credenciales o repeticiones.
- Verifica el resultado real; no te fíes solo del resumen final.